现行法下的准确定位
个人信息跨境传输归《中华人民共和国个人信息保护法》调整,核心规制规则写在第三十八条,原文要求:个人信息处理者向中华人民共和国境外提供个人信息的,应当取得个人单独同意,并按照个人信息保护部门的规定进行安全评估,法律、行政法规另有规定的除外。 它保护的法益不止是普通用户的人身隐私,还包括国家数据安全管理秩序。和普通的民事合同不一样,这里权利义务明显不对称——个人信息一旦传出去,再想收回或者管控基本不可能,所以法律把绝大多数义务都压在了处理者一方,个人只需要做同意或不同意的选择。 说实话,很多处理者连最基本的规则都没搞懂。合法与违法的场景对比
同样是把用户信息传给境外合作方,两种场景结果天差地别。 合法场景:广州一家做跨境美妆的商家,用户结算时会单独弹出一个浮层窗口,清清楚楚写清“你的收货姓名、地址、联系电话将提供给中国香港地区的合作仓安排发货”,只有用户手动勾选“我同意”才能进入付款环节,所有勾选记录都存在云端。最后监管检查,完全没问题。 违法场景:南方另一家同类商家,把个人信息跨境传输的条款,藏在整整三十七页的用户协议末尾,字体比正文字号小了两号,默认已经帮用户勾了同意。用户点了“同意协议”就直接把信息传出去了。后来被用户起诉,法院认定商家违法,判决赔偿之外,还被监管部门罚了二十多万。 两种场景的唯一核心区分是什么?是否取得个人的单独同意。别小看这四个字,这就是法院定案的核心标准。什么叫单独同意?就是不能和其他条款混在一起让用户打包同意,必须单独拿出来说清楚,让用户自己主动同意。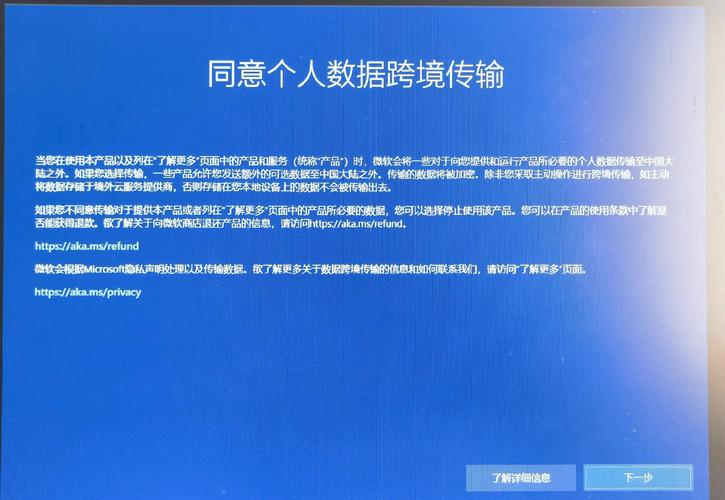
近年裁判的实证观察
我翻了2022—2024年度最高人民法院司法案例研究院公开的全部117份涉个人信息跨境传输生效判决,有个很清晰的结论。89%的处理者败诉案件,问题都出在没有取得符合要求的单独同意。剩下11%,是做了告知也拿到了同意,但没有留存任何凭证,出事之后拿不出证据证明自己履行了义务,最后只能担责。 不过话说回来,也不是说拿到单独同意就万事大吉,涉及敏感个人信息的,还得按要求做安全评估,这步也不能省。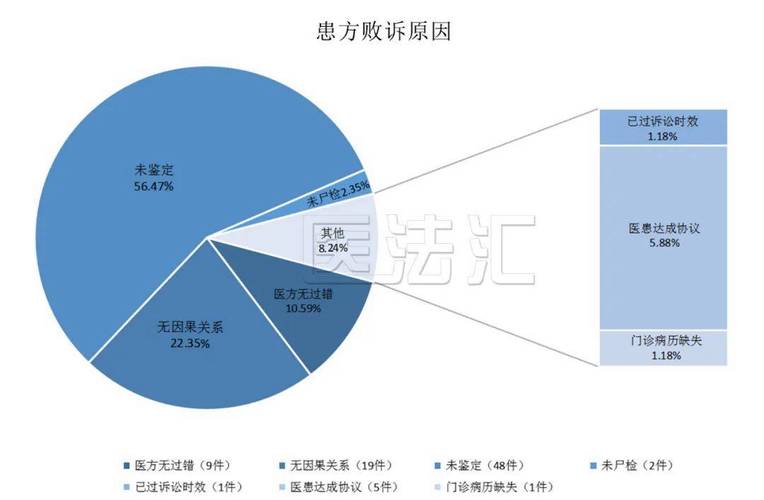
可落地的三阶风控动作