个人信息跨境传输合规——守法预期与法律风险的边界在哪?
2026-10-20 06:37:04
上个月帮一家做跨境教育的客户做合规梳理,翻完他们三年的传输记录,我差点把保温杯摔了。
整整12T的学生报名信息,从2021年新个保法实施开始,就没走过任何合规程序,直接传到境外合作的课程服务器上。问他们为什么不办,老板说”我们都是小地方的学生,谁会为了这点事告我们”。
真的。
别觉得这种事离你远。
法条里藏着的不对称责任
《个人信息保护法》第38条写得明明白白,向境外提供个人信息,必须满足四类法定条件之一:通过国家网信部门组织的安全评估、经专业机构进行个人信息保护认证、按照国家网信部门制定的标准合同与境外接收方订立合同并备案、符合其他法定要求。
这里的保护法益从来不是什么抽象的网络安全,就是每个普通人对自己信息的掌控权——你有权知道自己的身份证号、手机号、消费记录被传到了哪个国家,被谁拿到了,用来干嘛。
权利义务的不对称是真的。境内的个人信息处理者是第一责任人,哪怕信息传到了境外,哪怕境外接收方故意把信息卖了,监管部门第一个找的就是境内的主体,不会隔着国境去跟境外的公司掰扯。
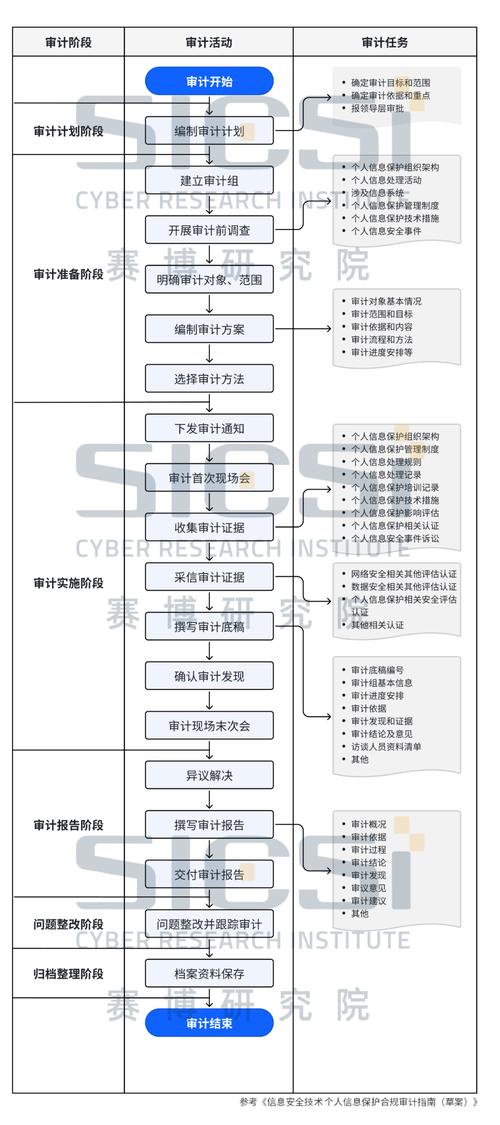 个人信息保护法第38条合规路径流程图
差一个程序就差十万八千里
两种场景摆在一起,差别真的很大。
第一种,合法经营的A模式:某跨境电商平台,只把客服处理售后必需的用户收货地址、联系电话传到境外总部的客服团队,走了标准合同备案,所有传输的信息都做了去标识化,就算之后境外团队不小心把信息漏了,平台因为已经履行了全部合规义务,责任很轻。对应的高风险B模式,同样是这个平台,没有走任何合规路径,直接把所有用户的浏览记录、消费偏好、身份证号打包传给境外的广告合作商,用来做定向推送,这就不是责任轻重的问题了,是直接违法,监管部门可以罚到上一年度营业额的5%。
第二种,两个都不违法但责任天差地别的场景。低风险C模式的外资企业,每一次要传员工信息到境外总部,都会单独给员工发弹窗,明确告知传输的目的地、用途、信息范围,等员工点了”同意”才开始传,每一次的同意记录都存在HR系统里可追溯。就算之后境外总部因为系统漏洞把员工的薪资信息漏了,企业拿出这些同意记录,基本不用承担什么赔偿责任。高风险D模式的企业,同样过了安全评估,但是把跨境传输的告知写在了员工手册的第127行,字小到要凑到屏幕前才能看清,没有单独的同意环节,等员工发现自己的工资单被传到境外的时候,直接起诉到法院,企业就算过了合规评估,也因为没有尽到单独告知的义务,要承担赔偿责任。
对吧?你费了半天劲过了安全评估,结果因为当初没让用户点那个单独的同意框,最后赔的钱比做评估花的多十倍,冤不冤?
这里的核心区分变量,就是所有合规动作必须留痕,不管是走合规路径,还是拿个人同意,没有纸质或者电子的可追溯记录,就等于没做。
 跨境个人信息传输双方法律责任划分示意图
真出问题了没人替你扛
我翻了2021年11月到2024年6月中国裁判文书网公开的127份涉个人信息跨境传输的民事判决,其中近七成的败诉原因,不是企业没有走合规路径,而是拿不出已经告知个人、取得个人同意的证据。2023年有个很典型的案子,某连锁健身品牌把会员的健身记录、手机号传到境外的总部会员系统,已经过了安全评估,但是因为会员注册的时候,没有单独勾选项告知”您的信息将被传输至境外总部”,只是在隐私政策的角落写了一句,最后法院判企业删除对应的会员信息,赔偿每个起诉的用户500块精神损害抚慰金。
说实话,很多企业的合规都是”纸面合规”,所有的流程都写在制度里,真到要拿证据的时候,什么都找不到。
我一般会给客户提三个最落地的动作,没什么虚的。
每年12月最后一个工作日,把下一年度所有要开展的跨境传输场景列成书面清单,每一项对应选好合规路径,把对应的备案回执、评估报告锁在合规部的档案柜里,存期不少于3年。
每季度第一个月的15号,抽10%的实际传输数据做比对,看实际传输的范围是不是和当初备案的内容一致,每一次比对的结果要盖部门章留底,不能只存在对接的员工电脑里。
收到个人关于跨境传输信息的异议时,3个工作日内把对应的传输记录、同意凭证整理好反馈给个人,如果发现境外接收方超范围使用信息,马上发正式邮件要求对方停止处理,把邮件的已读回执、对方的回复全部存档。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
个人信息跨境传输合规——守法预期与法律风险的边界在哪?
文章链接:https://www.shanghailihunlvshi.com/susonglihun/2415.html